 info-economie.tn
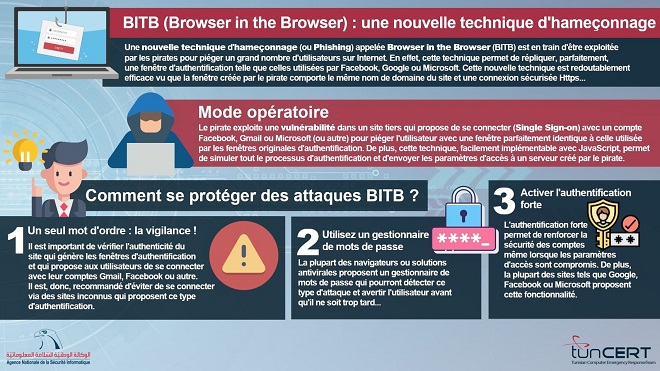
L’Agence National de Sécurité Informatique (ANSI) a mis en garde, aujourd’hui lundi, contre le risque d’attaque « browser-in-the-browser » (#BitB).
La BitB est une nouvelle technique malveillante visant à obtenir les identifiants et les mots de passe. Cette dernière se démarque par son originalité et sa précision d’imitation. Il s’agit là d’une illusion informatique, venant, à l’aide d’un simple codage, recréer une fausse fenêtre pop-up d’identification. Connexion Facebook, Outlook ou même Google, tout est imité à la perfection.
L’ANSI a expliqué que cette attaque peut leurrer les victimes en utilisant une fenêtre de navigateur à l’intérieur du navigateur réel afin d’usurper un domaine légitime, et ce, dans le but de piéger les utilisateurs grâce à des attaques de phishing très pointues.
———-
Veuillez consulter nos derniers articles sur le sujet :
– L’ANSI publie un guide pour optimiser la sécurité de la messagerie électronique
– Cyber-sécurité : L’ANSI met en garde contre le malware « ZingoStealer » récemment apparu sur le net
– Cyber-sécurité : L’ANSI met en garde contre le malware « Borat RAT » récemment découvert sur le net